Luottamus & turvallisuus
SnapKey hallitsee pääsyä rakennuksiin ja kriittiseen infrastruktuuriin, joten tapamme isännöidä, suojata ja ylläpitää alustaa on kestettävä tarkka tarkastelu. Tälle sivulle on koottu asiakkaidemme tietoturva-, laki- ja hankintatiimien kanssa jakamamme asiakirjat sekä lyhyt yhteenveto siitä, mitä teemme.
 Kuvitus
Asiakirjat
Lyhyet englanninkieliset yhteenvedot, jotka pidetään ajan tasalla ja tarkistetaan tuotantoympäristöä vasten. Avaa ne selaimessa tai kopioi linkki edelleen lähetettäväksi.
Mitä SnapKey tekee
Tietoturvakatsauksen kymmenen sitoumusta yhdessä paikassa.
API ja tietokanta sijaitsevat AWS:n eu-north-1-alueella (Tukholma); kaikki asiakastiedot pysyvät EU:n/ETA:n alueella.
TLS 1.2+ siirron aikana ja AES-256 tallennettuna, avaimet säilytetään AWS KMS:ssä.
Kaksivaiheinen tunnistautuminen, jonka tili voi vaatia kaikilta käyttäjiltä, sekä yritystason SSO SAML 2.0:n/OIDC:n ja SCIM:n kautta.
Asiakkaiden eristäminen: jokainen tili ja sijainti pidetään erillään, ja jokainen pyyntö rajataan siihen.
Riippuvuuksien skannaus jokaisen muutoksen yhteydessä sekä ohjelmistokomponenttiluettelo (SBOM).
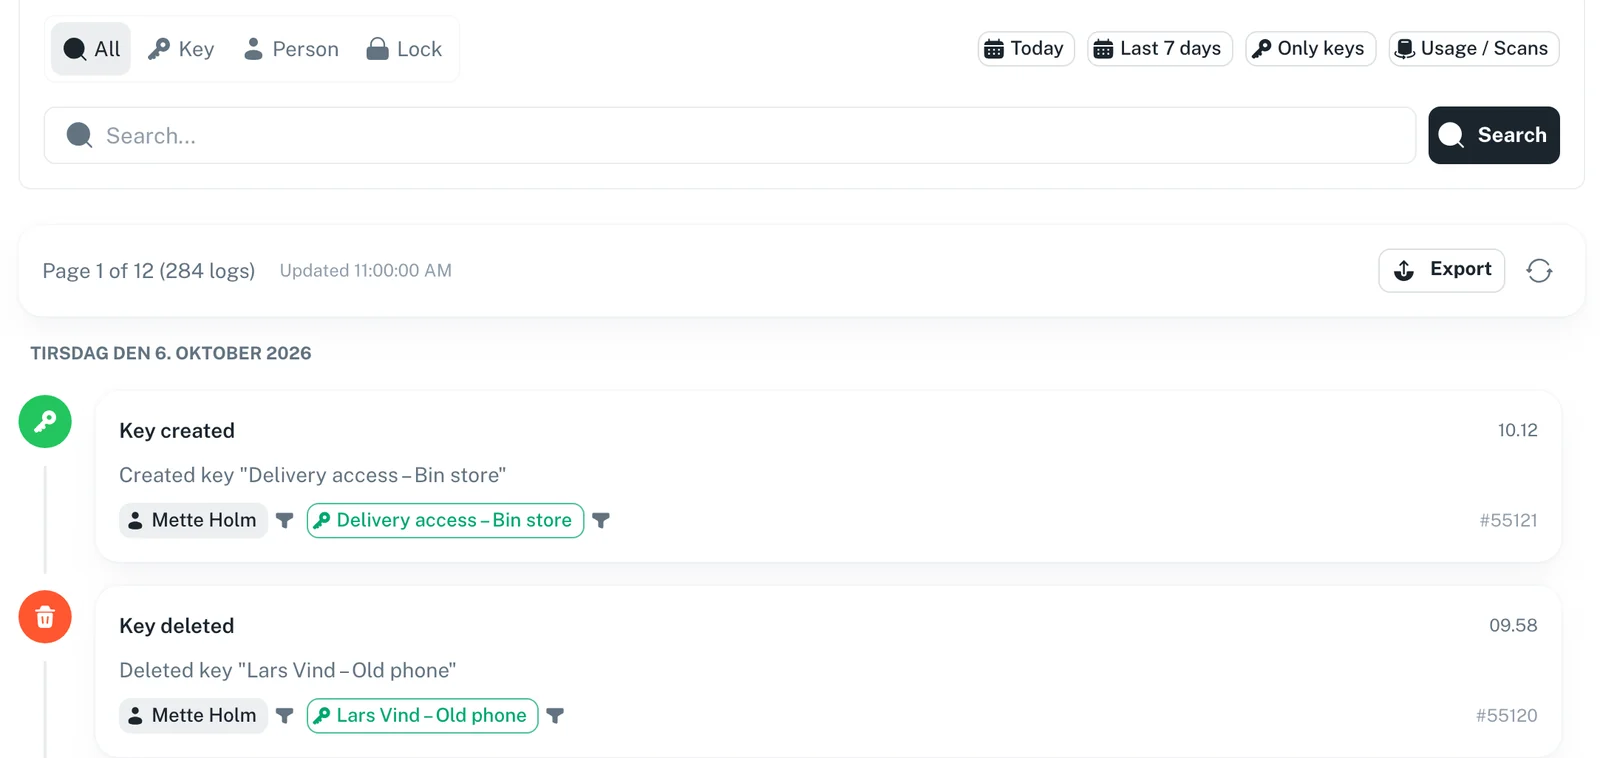
Auditointiloki jokaisesta hallinnollisesta toimenpiteestä, säilytetään 24 kuukautta.
Ulkoinen saatavuuden valvonta, julkaistu osoitteessa status.snapkey.dk.
Salatut varmuuskopiot 5 minuutin palautuspistetavoitteella.
Asianomaisille asiakkaille ilmoitetaan tietoturvapoikkeamista 24 tunnin kuluessa siitä, kun SnapKey on saanut niistä tiedon.
Vastuullinen haavoittuvuuksien ilmoittaminen security.txt-tiedoston kautta.
Yhteystiedot
Tietoturvakysymykset, haavoittuvuusilmoitukset ja kaikki muu.
Tietoturva- ja haavoittuvuusilmoitukset: security@snapkey.dk
Tuki ja yleiset kysymykset: support@snapkey.dk